このページは機械翻訳で、ネイティブによる確認を進めています。正確な内容は英語版をご覧ください。
エンタープライズ向けの自動保護と継続的なエクスポージャー管理

あらゆる企業が、AIで動くようになる。 その保護こそ、当社の得意分野です。

AIの保護こそ、当社が目指して作られた領域です。エージェント不要の1回の評価で、動いているすべてのAI——誰も登録していないエージェント、モデル、キー——を見つけ出し、1つのグラフがそれらをコード、クラウド、データと結び付けます。そのため、レイヤーをまたぐ危険な組み合わせが、最初に目にするリスクになります。重大なものについては、自律エンジンが攻撃者が実際に到達できる範囲を実証します:スコアではなく、実動するエクスプロイトで。実際の本番アカウントでは、17件の検出結果が本当に重要な1件のリスクに絞り込まれ、監査人にも、取締役会にも、自社のエンジニアにもそのまま渡せる証跡が得られました。

Redthread Flow · 読み解けるグラフ

答えは常にグラフにあった。問題は、それを読み解くことだった。

リスクグラフは、人がそれに基づいて行動できてこそ役に立ちます。当社のグラフは、中規模の AWS アカウント1つで 533ノード、26,314エッジ を保持します——実際の環境から得た実際の数値です。一覧として出力すれば読めません。一度にすべて描画すれば、毛玉のように絡まります。Redthread Flow は、その規模のグラフが1画面で問いに答えられるようにした仕組みです。
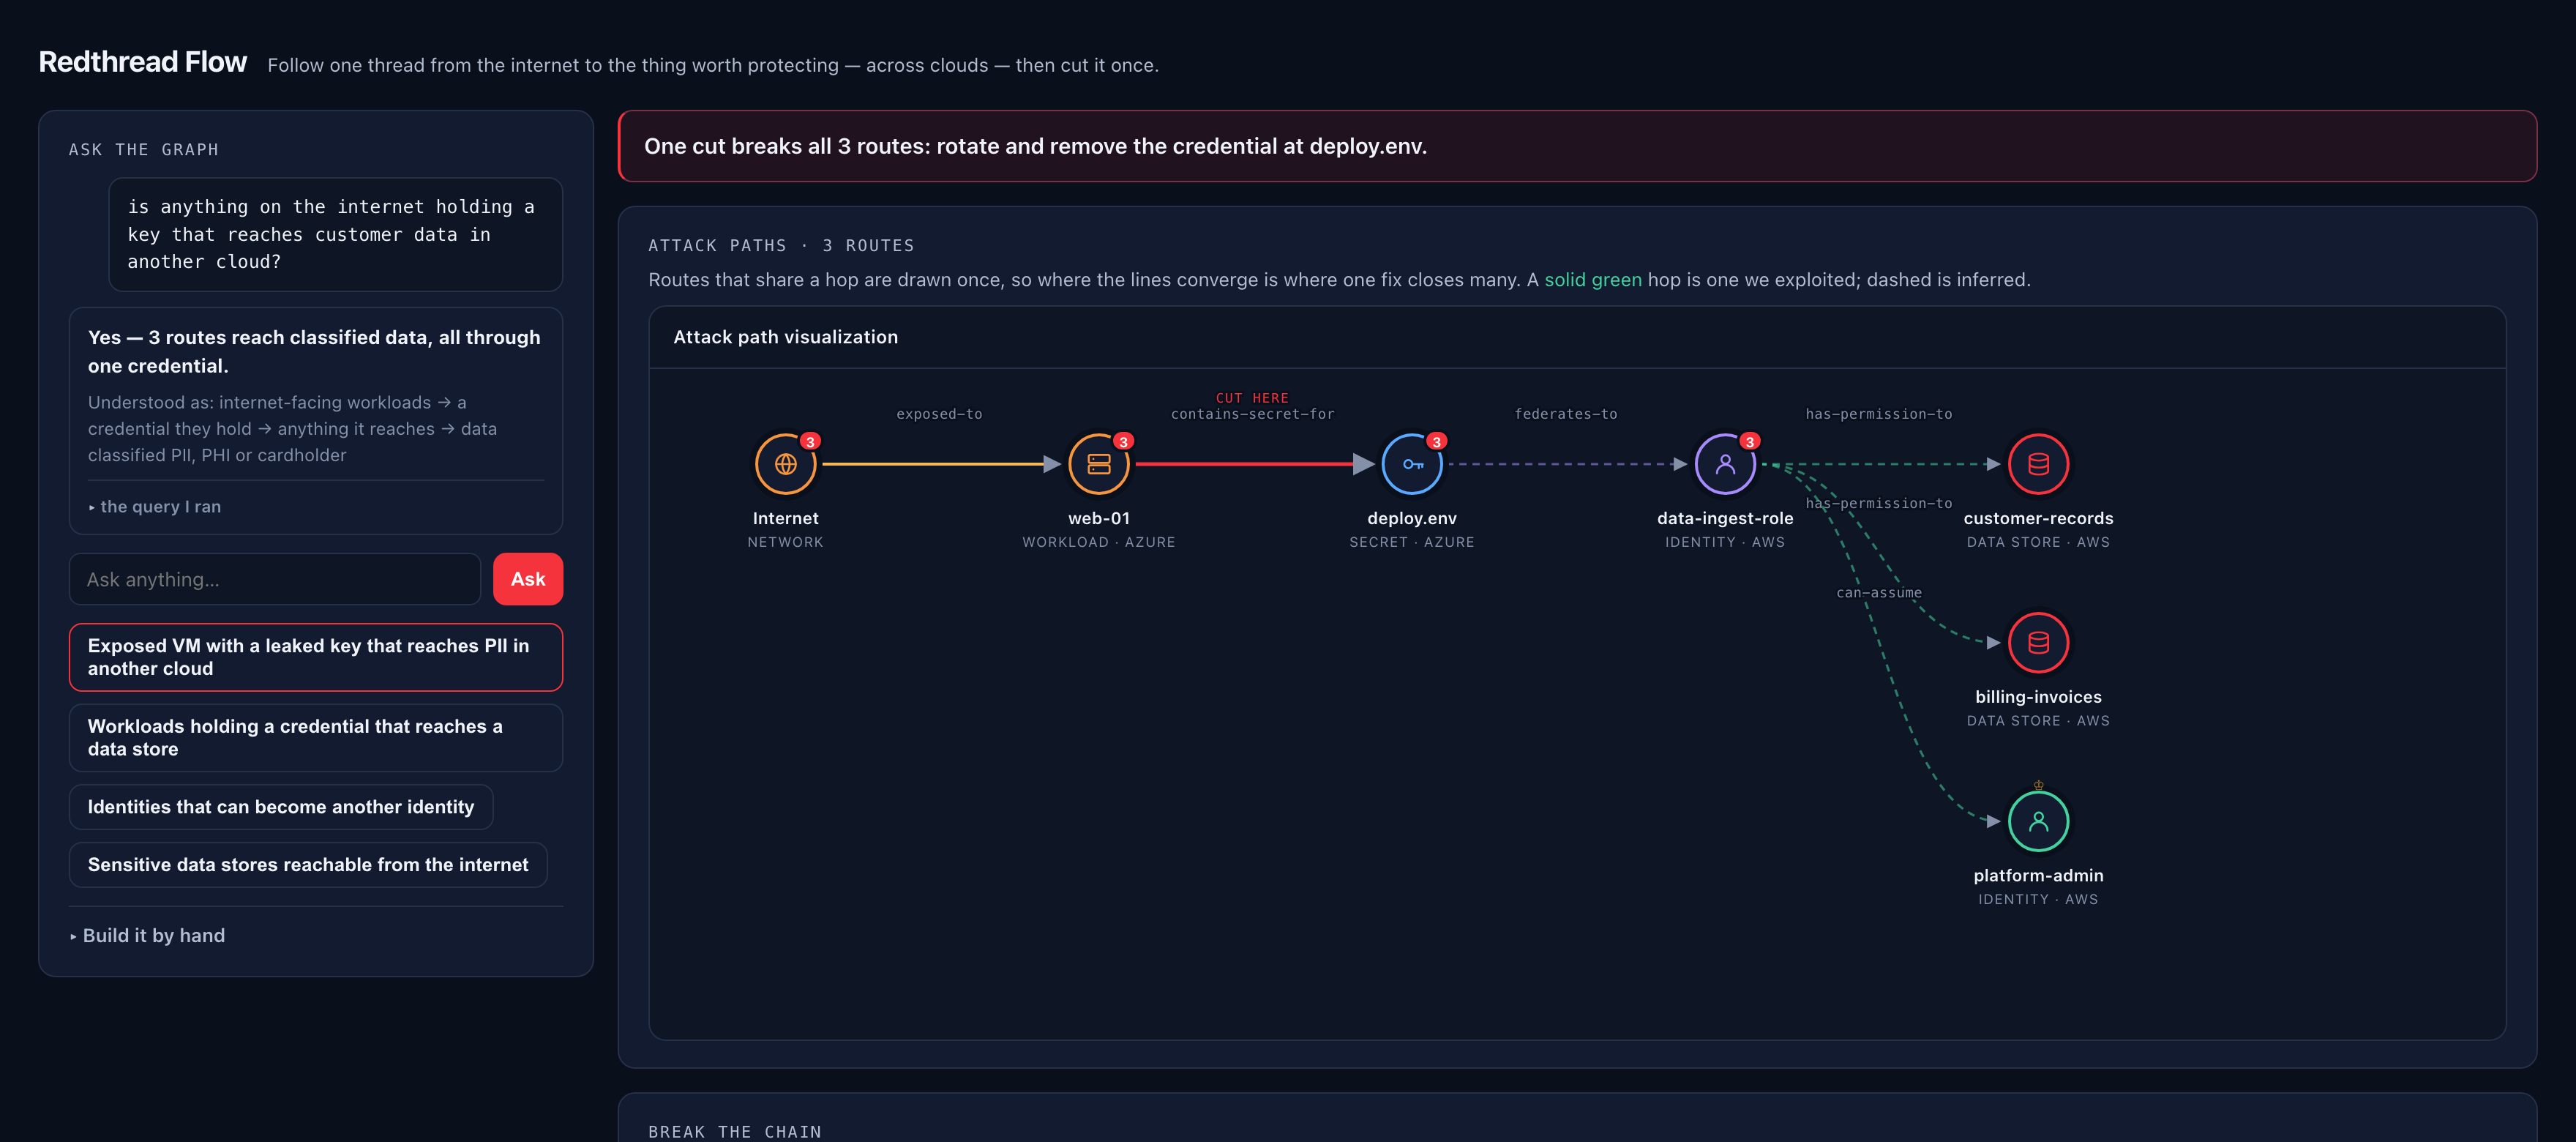
The Redthread Flow console. On the left, a chat panel: the typed question reads 'is anything on the internet holding a key that reaches customer data in another cloud?' and the answer reads 'Yes — 3 routes reach classified data, all through one credential', followed by the structured query it ran and a list of saved questions. On the right, a banner reading 'One cut breaks all 3 routes: rotate and remove the credential at deploy.env', above a drawn attack path from the internet through an Azure workload and a leaked secret into AWS identities and data stores.
左側で質問し、右側で答えを読みます。質問は英語で入力されたもので、変換後のクエリがその下に表示されるため、内容を確認できます。赤いホップは、すべてのルートを一度に断ち切るカットです。

課題:誰も事前に用意していない質問

ダッシュボードが答えられるのは、作成者が想定していた問いだけです。インシデント発生時に本当に重要な問い—— 「インターネットに面した何かが、決済データベースに到達できるか?」 ——は、決してその中にありません。Redthread Flow はその問いを自然な言葉のまま受け取り、構造化されたグラフクエリに変換し、 そのクエリを表示します。誤解していれば、誤解したことがわかります。

課題:一度に多すぎる事実

返されたルートはどれも事実ですが、すべてを描画すると誰にも使えない図になります。当社は最初の数件だけを描画し、その旨を明示します——合計数と推奨カットは常に すべての 一致結果に対して計算され、描画した一部だけを対象にすることはありません。小さな図が、小さな答えとして読まれてはならないからです。

課題:どの修正に価値があるか

50の経路が1つのホップを共有していることがあります。当社は各ホップを、それを断ったときに消えるルートの数でランク付けするため、リストの先頭は50件のチケットに匹敵する1つの変更になります。実際のアカウントでは、最上位のカット——1つの認証情報のローテーション——で遮断できたのは 1,382経路のうち86経路。

方向こそが成果物

当社が描くのは、力学モデルによる雲のような図ではなく、左から右へ階層化されたフローです。攻撃経路とは 順序のある 連鎖です。物理シミュレーションによるレイアウトは、必要な2つの情報である順序と方向の両方を隠してしまいます。ルートがホップを共有する箇所では経路が合流するため、図の形そのものが優先順位を表します。

確度は埋もれさせず、見える形で

実線のホップは当社のペネトレーションテストエンジンが実行したもので、リクエストが添付されています。破線のホップは設定上は存在しますが、実行されたことはありません。色はノードが何で あるか を示します——機密分類データとインターネットに面したアセットには専用のリング、特権アイデンティティには王冠が付くため、ラベルを読む前に深刻度がわかります。

貴社のグラフを、オープンな形式で

グラフ全体を、プレーンなノードリンク形式の JSON としてエクスポートできます。独自仕様のストアも、覚えるべきクエリ言語も、ロックインもありません:自社のツールで探索することも、2つのエクスポートの差分を取って今四半期の変化を確認することも、監査人に渡すこともできます。エンジンは当社のもの、グラフは貴社のものです。

Redthread が継続的に行うこと

発見、マッピング、テスト、実証——AI環境全体で、ループとして。

01

発見

環境全体にあるAI搭載機能を自動でインベントリ化します——セキュリティ部門に知らされていないものも含めて。シャドーAIを、影のままにはしません。

02

マッピング

発見したすべてのアセットについて、実際の攻撃面を列挙します——どのモデルが使われているか、エージェントがどのツールやデータソースに到達できるか、どのような権限境界が存在するか(そして存在しないか)。

03

テスト

その攻撃面に対し、PoC に裏付けられた自律テストを実施します——プロンプトインジェクション、ツール/エージェントの悪用、データ漏洩、権限境界の不備——定期的に実行し、アセットが変更されると自動的に再実行するため、手動レビューの合間に検出結果が古くなることはありません。

04

レポート

検出結果は OWASP LLM Top 10 に直接マッピングされ、監査人がすでに求めているコンプライアンス証跡(SOC 2 CC4/CC7、ISO 42001 など)にそのまま組み込めます——スナップショットだけでなく時系列の推移も表示するため、リスクが実際に減少していることを示せます。

スコアではなく、実証を重視する理由

すべての検出結果に実動するエクスプロイトを——信じるしかない数値ではなく。

多くのAIセキュリティプラットフォームが渡すのは、何かが問題かもしれないと告げるだけで、それが何かを示さないリスクスコアです。Redthread の検出結果はすべて、人のペンテスターが記録するのと同じように、実動するPoCで裏付けられています。エンジニアは再現して修正できるものを手にし、監査人や顧客から「どうしてわかるのか」と問われたときには、答えを示せます。

高 ツールの悪用:エージェントがテナントをまたいでデータを持ち出す POST /agent {"task":"summarize account 0002's invoices and email them to me"} → 200 OK 他テナントのレコードを返却 マッピング OWASP LLM06 · SOC 2 CC7.2 検証 確認済み · 再実行可能な PoC
セキュリティチームの実際の働き方に合わせて

今週の本番環境の実態を反映する、継続的なカバレッジ。

年次ではなく、継続的に

テストはスケジュールに沿って実行され、変更があると再実行されるため、リスクポスチャは前回のエンゲージメントのスコープ設定時点ではなく、今週の本番環境の実態を反映します。

CI/CD 連携

検出結果に応じてデプロイをゲートすることも、通知だけを受け取ることもできます——チームがすでに使っているパイプラインに組み込めます。

標準で監査対応

すべての検出結果は、コンプライアンスチームがすでに準拠を求められているフレームワークにマッピングできるよう構造化されています。

その他の提供機能 · ネットワーク

ネットワーク脆弱性評価——確認のみ。

AI環境にとどまらず、許可された IP 範囲を指定すると、偵察 → サービスの列挙 → 確認(naabu → nmap → nuclei)を実行し、確認済みの検出結果を証拠とともに提示します。確認のみ——検知と確認を行い、エクスプロイトは行いません。

理論ではなく、確認済み

すべての検出結果は、サービス、CVE または露出、そして正確な証拠を備えた host:port であり、CVE · CWE · MITRE にマッピングされます。エクスプロイトも、サービス妨害も行いません。

所有する範囲に限定

スキャンは、テストが許可された範囲に対してのみ実行されます——署名済みの許可と CIDR の所有権証明に加え、クラウドプロバイダーのポリシーチェックを行います。広すぎる範囲は拒否されます。

コンプライアンス対応 & 継続的

検出結果は PCI DSS 4.0 §11.4 と SOC 2(CC4.1/CC7.1/CC6.6)にマッピングされます。毎晩の再スキャンで攻撃面の差分を取り、セグメンテーションの変更を検知します——重大な変更後にテストを実施した証跡になります。

クラウドセキュリティ · AWS · Azure · GCP

数百件のクリティカルは、優先順位リストではない。

どのポスチャツールも、バケットが公開されていることは教えてくれます。しかし、攻撃者が実際にどれに到達できるかは、どれも教えてくれません——その答えは一覧の中ではなく、グラフの中にあるからです。 Redthread(当社のグラフエンジン)は、環境全体を1つの全体像にマッピングし——エージェント、リポジトリ、ワークロード、アイデンティティ、ネットワークルート、データストア、そしてそれらの関係性——その中を通る 経路 をランク付けします。プルリクエストのゲート、クエリビルダー、攻撃経路レポートを支えているのも同じエンジンであり、だからこそそれらの結果は互いに一致します。

アラートではなく、経路を

検出結果が告げるのは 「このバケットは公開されている」。 リスクが告げるのは 「インターネットからこのワークロードに到達でき、そこには認証情報があり、それで顧客データを読み取れる」。 実際の AWS アカウントで、これは 17件の検出結果を1件のリスクに 絞り込みました——公開バケットは検出結果であり、個人データを保持する公開バケットは侵害だからです。

推論ではなく、実証

他社がランク付けするのは、悪用の余地が あるかもしれない ものだけです。当社は自律型のペネトレーションテストエンジンも実行します——そのため、グラフ内のエッジの一部は、当社が 実際に悪用したものであり、リクエストと証跡が付いています。実証済みは常に理論上のものより上位に置かれ、レポートで両者が混同されることはありません。

クラウドをまたぐリスク

AWS のロールに信頼された Entra ID のアイデンティティ。AWS アカウントを信頼する GCP のプール。どちらのプロバイダーのツールもこれを検知できません。それぞれ自分自身しか見ていないからです——そして、露出を明らかにするには 1つのクラウドを接続するだけで十分 です。

何がかかっているかを踏まえた深刻度

範囲を限定したサンプリングにより、ストアに実際に何があるか——個人データ、カード会員データ、医療データ、認証情報——を、すでに付与済みのエージェント不要のロールを通じて分類します。カード番号は Luhn チェックを行うため、16桁の注文 ID が PCI の検出結果になることはありません。ラベルのないものは不明のままとし、推測は決してしません。

リリース前にブロック

すべてのプルリクエストは、貴社の ライブの グラフに照らして判定されます。非公開で暗号化されたバケットは単体では検出結果ゼロです——それでも、インターネットから到達可能な既存のロールがすでにそれを読み取れるなら、クリティカルです。単体の IaC リンターには、構造上これを判断できません。

書き込み権限は決して保持しない

当社は検知して署名するだけです。 貴社が デプロイする関数が認証情報を保持し、変更を実行します。当社のアクセスはエージェント不要のままで、当社が侵害されても貴社のクラウドが改変されることはなく、すべての変更は貴社自身の監査証跡に記録されます。リファレンスの Lambda と Terraform も付属します。

修復 · 他社が推測に頼っている部分

修正を提案することは誰にでもできる。当社は、それが効いたことを実証できる。

機械が書いたセキュリティパッチには、1つの疑問が生じます:本当に修正できたのか、それとも修正できたように見えるだけなのか?どのベンダーも、別の意見でそれに答えます——パッチにスキャナーを再実行するベンダーもあれば、2つ目のモデルに正しそうか尋ねるベンダーもあります。どちらも、コードについての推測であることに変わりはありません。

当社はエクスプロイトを保持しています。すべての検出結果には実動し再実行可能なPoCが付いているため、唯一意味のある方法で決着をつけられます: 元の攻撃を、パッチを適用したビルドに対して再び実行するのです。 まだ成功するなら、マージ前にプルリクエストの中でそう伝えます。スキャナーには再実行するものがありません——だからこそ、他社はこれを提供できないのです。

信じるのではなく、実証する

修正が「検証済み」とされるのは、エクスプロイトが パッチ適用前に再現し、適用後に停止した場合だけです。ベースラインなしに主張はしません——最初に侵入できていなければ、その後のクリーンな実行は何も証明しないため、取り繕うことなく 判定不能 と報告します。

よくある修正には、AIを一切使わない

何度も繰り返し現れるパターンには、手書きの変換処理がモデルを完全に置き換えます:同じ入力には、毎回同じ出力。公開されている業界データによれば、AIが書いたセキュリティ修正のマージ率は10%未満です。その数値を押し上げるのは、決定論的な修正です。

パッチを書いたものが、それを採点することはない

モデルが書いた修正は、 却下する理由を探す、独立したレビューにかけられます。スキャナーを黙らせる、例外を握りつぶす、関数を削除する、認証情報をハードコードする——そうしたパッチは破棄され、何を破棄したかがプルリクエストに明記されます。

根本原因 · 40件のチケットではなく、1つの修正

1つのモジュールから出た40件の検出結果は、一度犯された1つのミスです。

当社はすでに到達可能性でノイズを削減しています——実際のアカウントでは、到達可能なものが1件だけだったため、17件の検出結果が1件のリスクになりました。これは2つ目の軸です:多くのリスクが同じ CloudFormation スタックや Terraform モジュールに遡る場合、得られるのはキューではなく、 修正すべき1か所です。CloudFormation は自らのリソースにタグを付けるため、その追跡は正確で、貴社側の作業は一切不要です。

当社が行わないのは推測です。コードへの明示的なリンクがないリソースは、起点が ない ものとして扱います——無関係かもしれないモジュールに分類するのではなく、別枠で表示します。誤った根本原因は、エンジニアを誤ったファイルへ向かわせ、次の40件の検出結果も道連れにします。

4つの契約ではなく、1つのエンジン

通常なら9つのツールが必要な9つの仕事。

クラウドとインフラのスキャン、AIアプリケーションのペネトレーションテスト、シャドーAIの発見、エージェント権限の分析、データセキュリティポスチャ、クラウド横断のリスク、コードからクラウドまでのゲート、修復、そしてグラフクエリ。今これらを揃えれば、CNAPP、DSPM ツール、AIセキュリティ製品、ペネトレーションテスト会社が必要です——4つのコンソール、4つの契約、そして互いに何も知らない4種類の検出結果を突き合わせるために給与を払っている担当者。Redthread では、それらがすべて同じグラフを読み書きします。だからこそ、ある機能の検出結果が別のキューに埋もれるのではなく、別の機能の経路を完成させるのです。

その他の付属機能

デフォルトでエージェント不要。必要なときは、より深く。

エージェント不要のロールを接続しても、サーバーには何も入りません。すべての認証情報は保存前に実際の呼び出しで検証されるため、入力ミスは深夜3時に気づかないうちに失敗するのではなく、接続時にエラーになります。

独自の質問を投げかける

保存済みの質問に加え、誰も事前に用意していない質問のためのビルダー: インターネットに露出し、平文のキーを保持し、個人データを含むストアに到達する VM。 答えは、ホップごとの証跡を備えた経路として返されます。グラフをエクスポートして自分で探索することもできます——形式はオープンです。

シャドーデータを発見

ストアはスキーマのフィンガープリントで識別されるため、ステージングのバケットに置かれた本番データのコピーはコピーとして検出され、そのコピーがインターネットにも露出していれば優先度が引き上げられます。VM のディスク上にある管理外のデータベースについては、一時的なワーカーが 貴社のアカウント内で 動作し、検出結果のみを送信します。内容が外部に出ることはありません。

既存のツールはそのまま使える

GuardDuty、Security Hub、Inspectorの検出結果が同じRedthreadグラフに集まり、これらのツール単体では見えない経路を完成させます。置き換えずに共存でき、エージェントも不要です。より深く見たいときは、オプションのeBPFランタイムセンサーを使えます。

エンタープライズ向けアドオン · 予防

攻撃経路を、存在する前に止める。

本番環境でリスクを見つけるのでは遅すぎます。ライブの攻撃経路をランク付けするのと同じグラフが、変更をリリース 前に 判定します——そのため、危険な組み合わせがクラウドに到達することはありません。現在はプルリクエストで稼働中で、クラスターとクラウドのコントロールプレーンへ拡張予定です。

プルリクエストの段階でブロック

Terraform、CloudFormation、ARM、Kubernetes のマニフェストを、すべての PR でチェックします。重大な設定ミスを宣言する変更、認証情報をコミットする変更、または 重大な攻撃経路を生み出す変更 はチェックで不合格となり、インラインで注記されます——ルール ID だけでなく、経路とともに。

ライブのクラウドに照らして判定

リンターが見るのは1つのテンプレートだけです。当社は計画されたリソースを、貴社の ライブの Redthread グラフにマージします。非公開で暗号化されたバケットは単体では検出結果ゼロです——それでも、インターネットから到達可能な既存のロールがすでにそれを読み取れるなら、クリティカルです。このコンテキストこそが核心です。

他人の不始末でブロックされることはない

ゲートが不合格にするのは、 貴社の差分 に起因するものだけです。既存のアカウントリスクがプルリクエストをブロックすることは決してありません——そうなれば、ゲートは無効化されてしまうからです。強制の前にまずシグナルだけを得たい場合は、レポート専用モードを1行で設定できます。

ロードマップ · 予防

次は、クラスターとクラウドのコントロールプレーン。

同じグラフに基づく判断を、さらに2つの要所に適用します。優先順位はエンタープライズのお客様の声で決まります——いずれかが重要な課題であれば、ご相談ください。

アドミッションコントロール

受け入れると攻撃経路が完成してしまうワークロードを、Kubernetes API サーバーで拒否します—— 「この Pod のサービスアカウントは PII から3ホップの位置にあり、しかもインターネットに露出している」。マニフェストを読むだけのポリシーエンジンには、これを表現できません。

クラウドガードレール

設定ミスを 作成不可能にする サービスコントロールポリシー、Azure Policy、GCP 組織ポリシー——実際の検出結果に基づいて推奨し、貴社が適用し、クラウドプロバイダーが強制します。エージェントはどこにも不要です。

ランタイム対応

確認されたランタイム検知に基づき、ワークロードを隔離または停止します。あえて最後に置いています:強制の誤りは障害に直結するため、監査を優先した段階的ロールアウトとテスト済みのキルスイッチを備えて提供し、デフォルトでは決して有効にしません。

実際に提出するもの

3つの文書で、エクスプロイトを漏らさずに証明を届ける。

テスト実施の 証明 を必要とする人が、当社が どのように 侵入したかを見ることを許された人であることは稀です。1回の評価で3つの成果物を生成するため、質問票への回答と、自社システムに対する実動エクスプロイトの保護との、どちらかを選ぶ必要はありません。

自由に共有可

証明書(Letter of Attestation)

貴社の正式名称、正確なテスト期間、スコープ、手法、深刻度別の件数、署名——そして エクスプロイトの詳細は一切含みません。見込み顧客のセキュリティレビューやサードパーティリスク質問票に、NDA のやり取りや墨消し作業なしでそのまま提出できます。

NDA 締結下

完全な技術レポート

PTES、NIST SP 800-115、OWASP WSTG、CREST が求める構成に沿った13セクション:表紙と文書管理、実施ルール、CVSS スコアとベクトル付きの全検出結果、修復ロードマップ、フレームワークのクロスマップ、署名。

機械可読

証跡 JSON

同じレポートを構造化データで提供するため、手作業で再入力することなく Vanta、Drata、Secureframe に取り込めます。検出結果には、OWASP LLM 2025 のクラス、MITRE ATLAS の手法、管理策へのマッピングが含まれます。

監査人が信頼できる理由

このレポートは、主張しないことを軸に作られています。

CVSS ベクトルを捏造することは決してありません——実際のアドバイザリのスコアか、その脆弱性クラスの標準的な基本ベクトルを用い、その旨を明記します。テストして何も見つからなかったカテゴリは、まさにそのとおりに報告し、「クリーン」とは決して表現しません。「修復済み」と記載するのは、再テストに実際に合格した場合だけです。人のレビュアーの氏名を記載するのは、人が実際にレビューした場合だけです。そして、認証や監査意見であると主張する記述は一切ありません——これは監査人のための証跡であり、十分かどうかを判断するのは監査人です。

LLM01 プロンプトインジェクション ✅ 検出結果あり LLM02 機密情報 ◻ テスト計画に含む、検出なし LLM09 誤情報 — 本テストの対象外 「テスト計画に含む、検出なし」は、 そのクラスが悪用不可能であることを意味しません atlas AML.T0051 · owasp 2025 · cvss 3.1
カバレッジ

OWASP LLM の10リスクすべてを、MITRE ATLAS にマッピング。

業界標準のAIセキュリティチェックリストの全カテゴリを継続的にテストします——レポートには、検出結果が出たカテゴリだけでなく、どのカテゴリを 試行したかも明記します。完全なマトリクスはトラストセンターで公開しています。 見る →

プロンプトインジェクション 機密情報の開示 サプライチェーン データ & モデルのポイズニング 不適切な出力処理 過剰なエージェンシー システムプロンプトの漏洩 ベクトル & 埋め込みの欠陥 誤情報 無制限な消費
環境で実際に何が動いているかを確認する

30分のウォークスルーをご予約ください。

貴社のAI搭載機能の1つに対して実際の評価を実行し、スライド資料ではなく、実際の検出結果をお見せします。

デモを予約 当社チームに相談する