Nắm rõ mọi AI bạn đang vận hành, và đâu là rủi ro thực sự.
Một lần quét miễn phí, không cần agent sẽ tìm ra mọi mô hình, tác nhân, máy chủ MCP và khóa AI trên khắp mã nguồn, đám mây và website của bạn. Nó xếp hạng các tổ hợp độc hại mà kẻ tấn công thực sự có thể khai thác, ánh xạ chúng theo OWASP Top 10 for LLM and Agentic applications, và trao cho đội ngũ của bạn cách khắc phục.
Từ commit đầu tiên đến tác nhân chạy thực tế.
Hầu hết công cụ chỉ trả lời một trong những câu hỏi này. Bản đánh giá trả lời tất cả từ cùng một đồ thị, nên một rủi ro tìm thấy ở một nơi sẽ được hiểu đúng ở mọi nơi có liên quan.
Rủi ro nằm ở các tổ hợp.
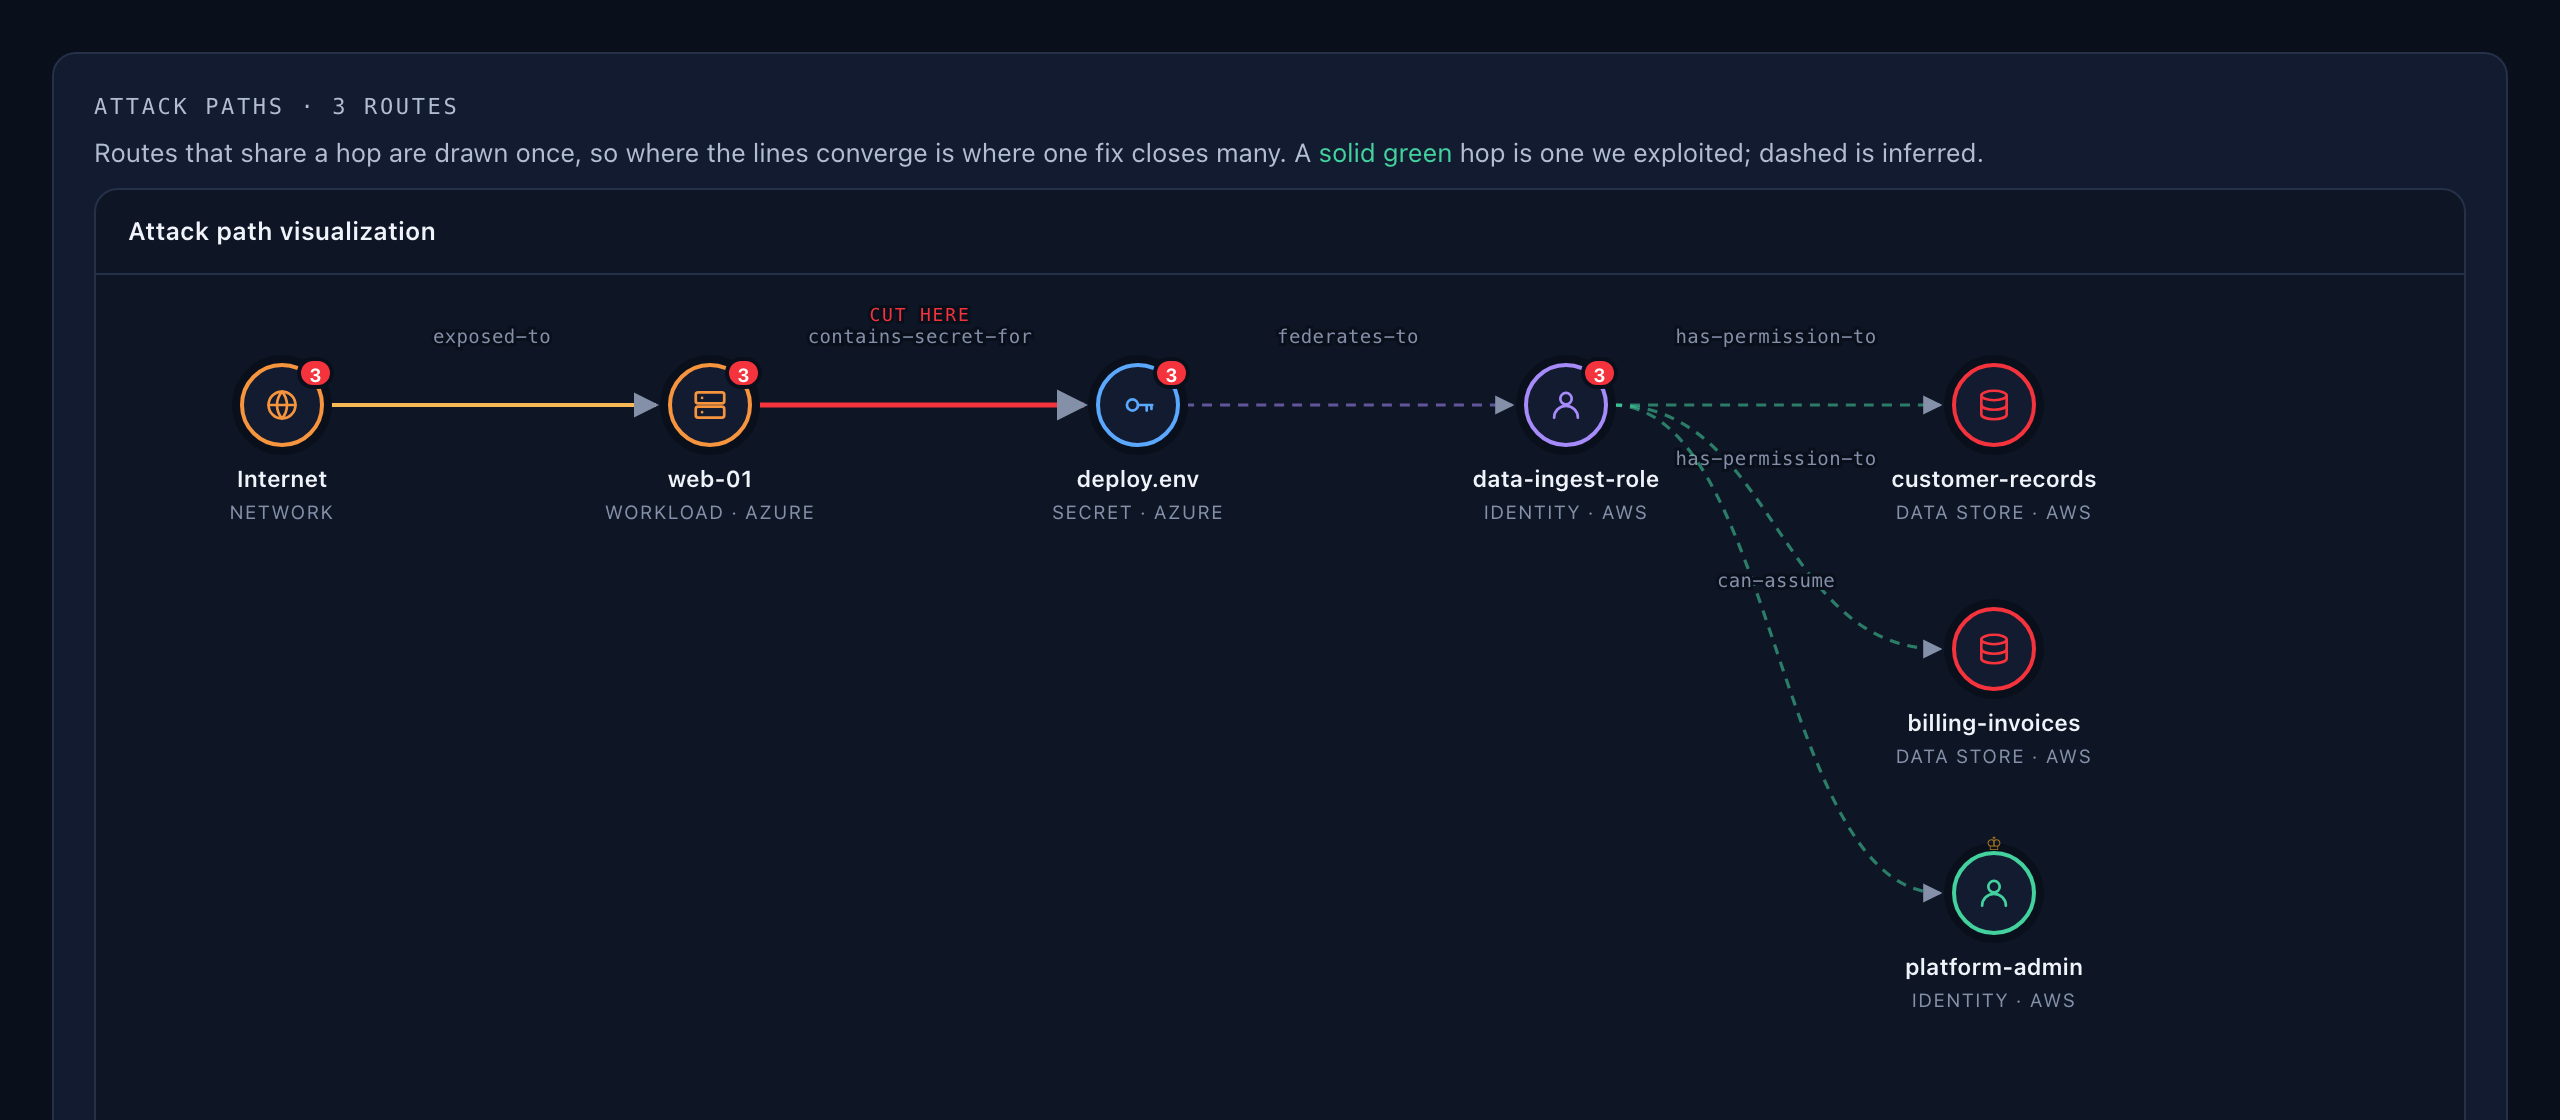
Một danh sách phát hiện cho bạn biết cả trăm thứ có thể đang sai. Bản đánh giá đi dọc đồ thị — từ mã nguồn đến đám mây đến tác nhân — và xếp hạng số ít đường tấn công nơi một lối vào bị lộ, một lối xuyên qua và một thứ đáng để nhắm tới cùng thẳng hàng.
Tác nhân tạo thêm một loại mới: một tác nhân được phép đọc hai tập dữ liệu vô hại khi tách rời nhưng nhạy cảm khi gộp lại. Chúng tôi cũng gắn cờ những trường hợp đó.
Một vòng lặp, không phải bốn sản phẩm.
Khi tốc độ phát triển vượt quá khả năng lập bản đồ của bảo mật.
Tìm ra những gì bạn thực sự đang chạy.
Bản đánh giá đầy đủ là miễn phí. Kết nối những gì bạn có thể — mỗi bề mặt bạn thêm vào làm bức tranh sắc nét hơn.