AIリスク評価シャドーAIの発見クラウドポスチャエクスプロイト検証CI/CD継続的プラットフォームレポートアイデンティティ & アクセスAgentic Trust & Protection Platform
AIリスク評価
社内で動くすべてのAIと、本当に危険なリスクを把握する。
無料・エージェント不要の1回のスキャンで、コード・クラウド・ウェブサイト全体にわたるすべてのモデル・エージェント・MCPサーバー・AIキーを発見します。そして、 危険な組み合わせ のうち、攻撃者が実際に悪用できるものをランク付けし、OWASP Top 10 for LLM and Agentic applications にマッピングしたうえで、修正策をチームに提示します。
エージェント不要 · 読み取り専用 · カード登録・営業電話なし
危険な組み合わせ
LLM06 · ASI 過剰なエージェンシー · 3ホップ
誰も把握していないサポートエージェントが、顧客記録を読み取り、インターネットを呼び出せる状態
個々の要素は単体では無害に見えます——公開チャットエンドポイント、顧客データベースへの読み取り権限を持つエージェントロール、外部向けHTTPツール。しかし組み合わさると、たった1つのプロンプトでデータ漏洩に至ります。
露出公開チャットエンドポイント
過剰な権限エージェントロールが顧客DBを読み取り
外部への出口外部向けHTTPツール
検出例——説明用であり、実際の顧客のものではありません
修正:ドラフトのプルリクエスト
無料
環境全体の完全な評価——カード登録・営業電話なし
4つのクラウド
AWS、Azure、Google Cloud、Oracle——それぞれワンクリック、読み取り専用
エージェント0台
インストール不要。ホスト上で何も実行せずに全体像を把握できます
数分
で、接続から最初のリスクのランク付けまで。数週間に及ぶヒアリングは不要です
ひとつの評価で、すべての答えを
最初のコミットから、本番稼働中のエージェントまで。
ほとんどのツールはこれらの問いのうち1つにしか答えません。本評価は同じグラフからすべてに答えるため、ある場所で見つかったリスクが、関係するあらゆる場所で理解されます。
セキュリティ
存在に気づいていないものを見つける
シャドーAI、忘れられたエージェント、リポジトリ内のモデルキー、露出したエンドポイント、クラウドの設定ミス——それらを、何が何につながっているかを示すひとつのグラフにマッピングします。
セーフティ
AIそのものを評価する
プロンプトインジェクション、データ漏洩、過剰なエージェンシーを、OWASP Top 10 for LLM and Agentic applications に照らして評価します。最もリスクの高いアプリには、エクスプロイト検証が実動テストで裏付けを与えます。
開発
リスクを持ち込まずに、速くリリースする
すべてのプルリクエストに合否チェックが付きます。必須に設定すれば、失敗したチェックがマージを止め、修正はチケットではなくドラフトのプルリクエストとして届きます。
エージェントアイデンティティ
すべてのエージェントに、検証できる名前を
残すと決めたエージェントには、オープン標準の SPIFFE に基づく暗号的アイデンティティを付与。どのエージェントが何をしたかを、誰に対しても証明できます。
エージェントの制御 · プレビュー
ルールも対応方法も、自社で決める
各エージェントの通常の挙動を学習し、本来なら遮断されていたはずのものを提示します。エージェントごとに、監視するか、署名付きWebhookで自社ツールに通知するかを選べます。ブロックはプレビュー段階で、実トラフィックをレビューした後にのみ有効になります。
コンプライアンス
監査人が使える証跡
検出結果を NIST AI RMF、ISO 42001、EU AI Act、SOC 2 などにマッピング——管理策に向けた証跡として示し、合格判定とは決して表現しません。
なぜ一覧ではなく、グラフなのか
リスクは組み合わせの中に潜む。
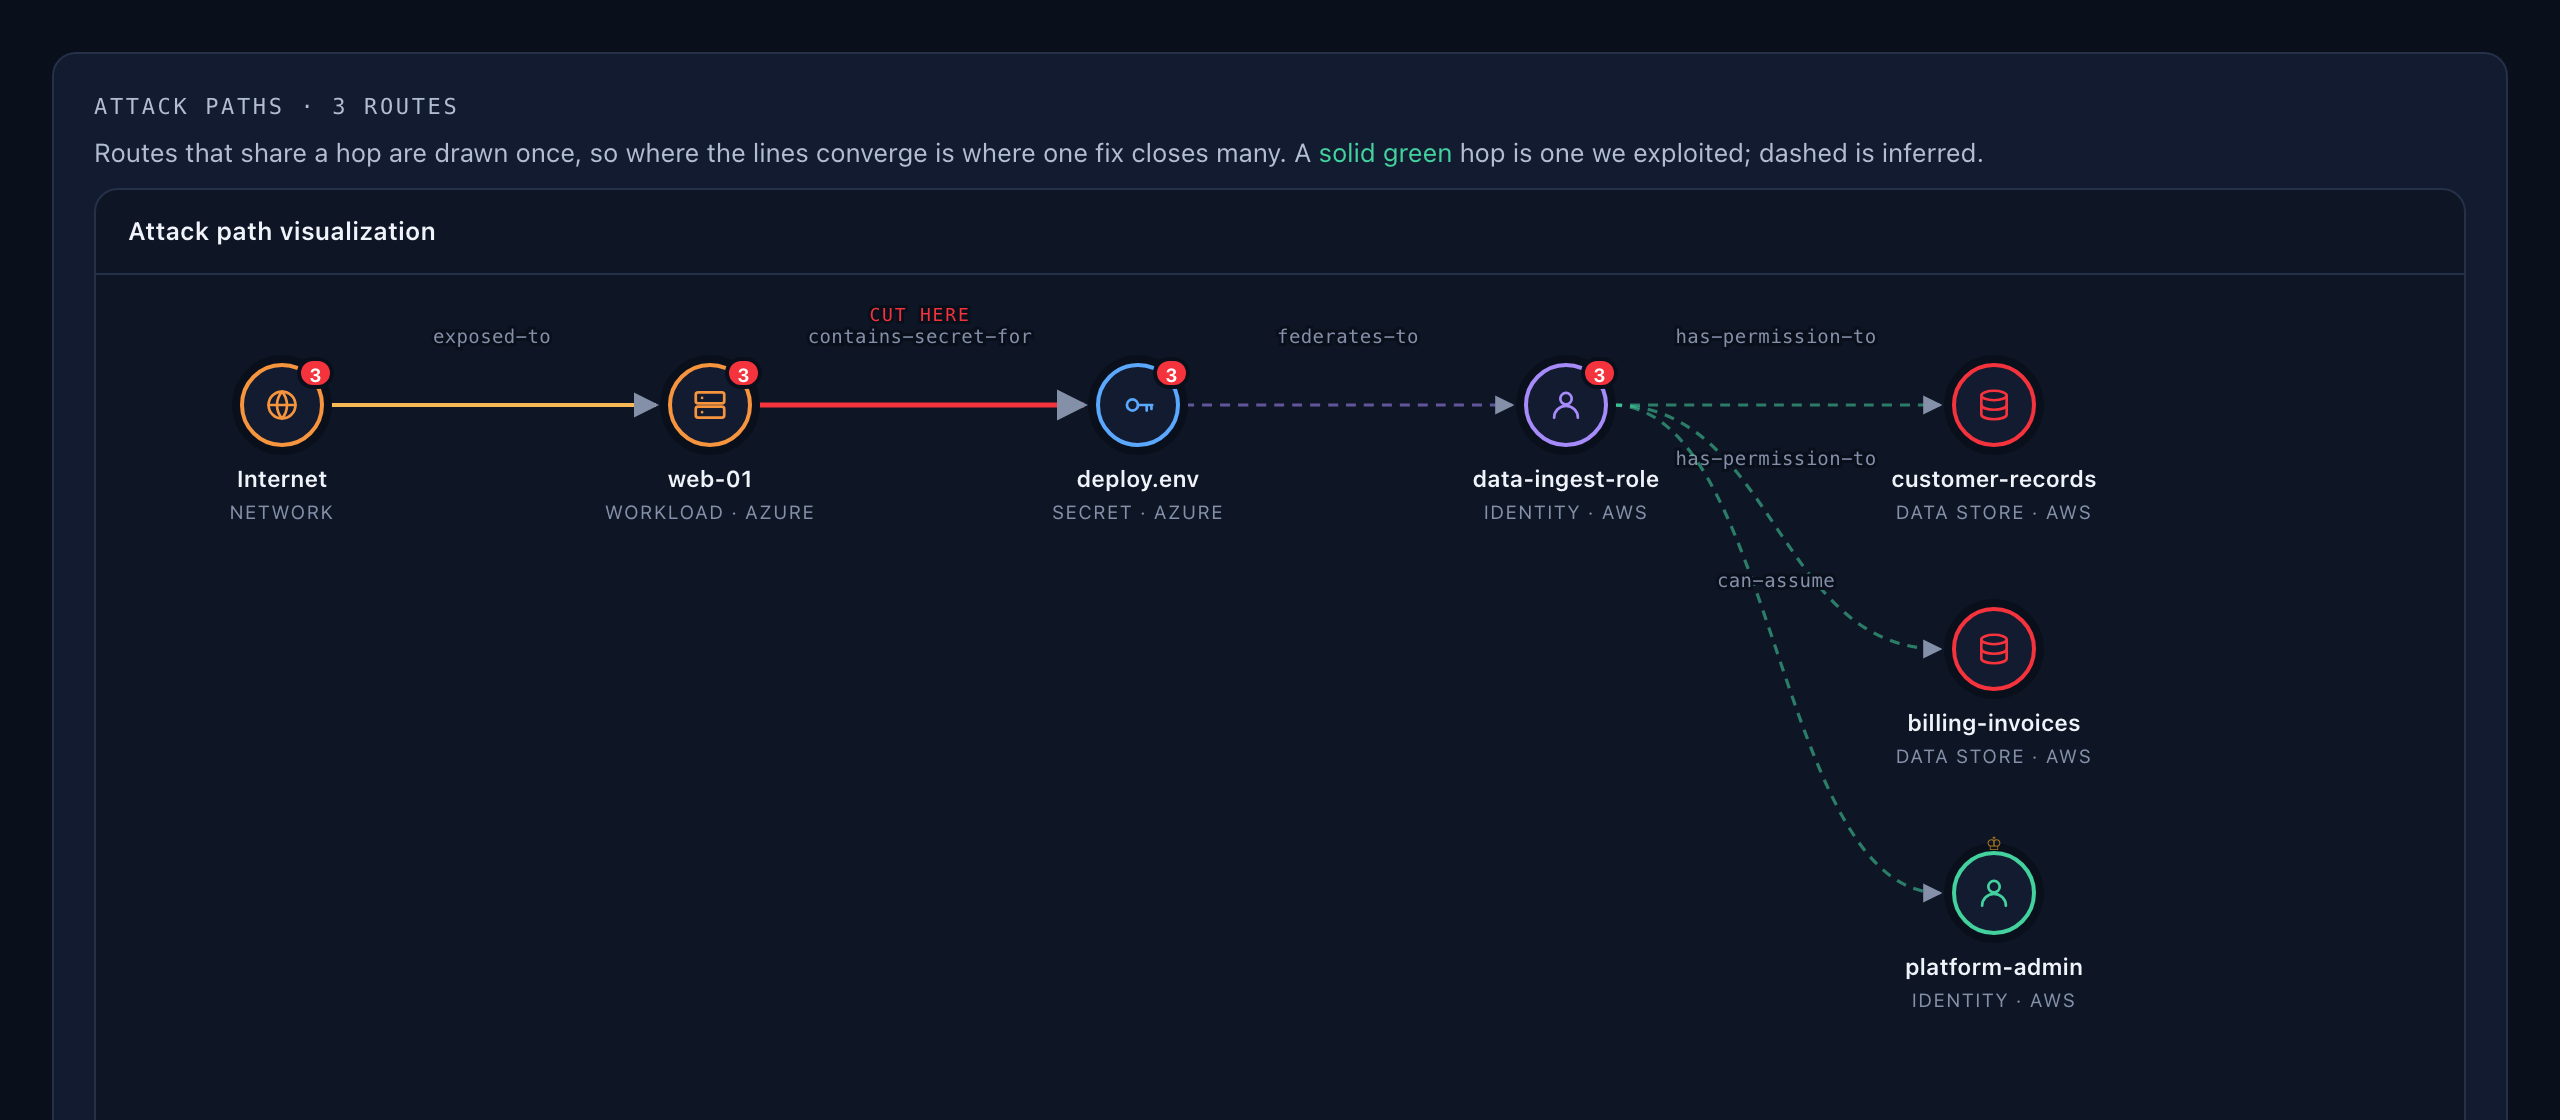
検出結果の一覧からわかるのは、100件の問題が「あるかもしれない」ということだけです。本評価はグラフを——コードからクラウド、エージェントへと——たどり、露出した入口・通り抜ける経路・到達する価値のある対象が揃った、わずかな経路をランク付けします。
エージェントは新たな種類のリスクをもたらします——単独では無害でも、組み合わさると機密になる2つのデータセットを、1つのエージェントが読み取れる状態。それらも私たちは検出します。
評価の進め方
01 · 接続
読み取り専用、数クリックで
GitHub サインイン、ウェブサイトのURL、そして AWS・Azure・Google Cloud・Oracle へのワンクリック・クラウドアクセス。接続対象は1つだけでも、すべてでもかまいません。
02 · 評価
到達可能性でランク付け
すべてのAIアセットをひとつのインベントリに、すべてのリスクをグラフ上に配置し、危険な組み合わせを最優先でランク付け——それぞれに、その理由を示す証跡を添えて。
03 · 対処
修正し、証明し、そして制御する
修正をマージし、重要な経路を実動テストで検証し、残すエージェントにアイデンティティとポリシーを付与します。
何が違うのか
4つの製品ではなく、ひとつのループ。
エージェントを見つけるスキャンが、そのままアイデンティティを付与します。
発見・アイデンティティ・ポリシーは同じインベントリから生まれるため、残すと決めたものが把握から漏れることはありません——これは、アイデンティティ悪用・サプライチェーン・不正エージェントに関する OWASP のエージェント型リスクの根底にあるギャップです。
Git 内のモデルキーから、それが到達できるデータまで——プルリクエストで塞ぎます。
その経路はコード、エージェントのクラウドロール、そしてインターネットへの出口を通ります。本評価はそれを端から端まで見つけ出し、修正はエンジニアがすでに作業している場所に届きます。
クラウド中立、そして無料で始められる。
AWS・Azure・Google Cloud・Oracle を等しく対象とし——特定クラウドのコンソール機能ではありません。評価は営業電話なしで無料。プラットフォームは 環境の規模に応じた料金設定であり、スキャン回数には依存しません。
毎日リリースするチームのために
開発が、セキュリティが把握できる速度を上回るとき。
CIO・CISO
「どんなAIを動かしていて、何が問題になり得るのか?」への答えを、証跡付きで平易な言葉で示します。
プラットフォーム・セキュリティエンジニア
5つのコンソールの代わりにひとつのグラフ、既に運用中のツールへ検出結果を送るAPI、そしてプルリクエストとしての修正。
投資家とそのポートフォリオ
出資先すべての企業にわたる一貫したAIリスクのベースライン。各社のデータはそれぞれ専用のワークスペースに保持されます。